Rada UE uzgodniła nowe zasady ochrony danych i prywatności w ramach pakietu Digital Omnibus
Rada Unii Europejskiej przyjęła stanowisko dotyczące uproszczenia przepisów w zakresie ochrony danych osobowych, prywatności oraz raportowania incydentów cyberbezpieczeństwa. Celem tych zmian jest wsparcie konkurencyjności UE poprzez zmniejszenie obciążeń administracyjnych dla biznesu przy jednoczesnym zachowaniu wysokich standardów ochrony danych.
Propozycja stanowi część pakietu legislacyjnego „Omnibus VII”, którego celem jest ułatwienie funkcjonowania w cyfrowym środowisku UE poprzez stworzenie bardziej przejrzystych ram prawnych. Inicjatywa ma wspierać innowacyjność oraz konkurencyjność Europy.
Uproszczenia w ramach GDPR
Mandat Rady wprowadza szereg poprawek do ogólnego rozporządzenia o ochronie danych (GDPR). Nowe przepisy mają na celu wyjaśnienie zasad dotyczących pseudonimizacji oraz identyfikacji osób fizycznych, co ma ułatwić firmom spełnianie obowiązków prawnych. Zmiany obejmują również uproszczenie zasad w sytuacjach niskiego ryzyka oraz w przypadku nieuzasadnionych żądań dotyczących danych.
Rada popiera również wprowadzenie definicji „badań naukowych”, co ma ułatwić spójne przetwarzanie danych w tym konkretnym celu. Dodatkowo nowe przepisy mają wspierać rozwój systemów sztucznej inteligencji (AI) poprzez doprecyzowanie podstaw prawnych przetwarzania danych wrażliwych w kontekście weryfikacji biometrycznej i funkcjonowania technologii AI.
Zmiany w dyrektywie e-privacy i cookies
W odniesieniu do dyrektywy e-privacy Rada zaktualizowała zasady dotyczące plików cookies i technologii śledzenia online. Nowe przepisy mają ograniczyć liczbę banerów cookies w sytuacjach, gdy zgoda nie będzie wymagana, na przykład gdy technologia jest niezbędna do świadczenia usługi, pomiaru odbiorców lub zapewnienia bezpieczeństwa urządzenia użytkownika.
Dane, tajemnice handlowe i cyberbezpieczeństwo
Nowe regulacje konsolidują i upraszczają zasady dotyczące altruizmu danych oraz usług pośrednictwa. Organy publiczne zyskają możliwość określania warunków i pobierania wyższych opłat za ponowne wykorzystanie danych przez bardzo duże przedsiębiorstwa, w tym tzw. strażników dostępu (gatekeepers). Dodatkowo wzmocnione zostaną zabezpieczenia przed wyciekiem tajemnic handlowych do krajów trzecich – wymóg ujawniania takich informacji powstanie dopiero po podjęciu przez posiadacza danych i użytkownika wszystkich niezbędnych kroków w celu zachowania ich poufności.
W kwestii cyberbezpieczeństwa Rada proponuje ustanowienie krajowych punktów zgłoszeniowych w każdym państwie członkowskim. Ma to ułatwić raportowanie incydentów na podstawie różnych przepisów UE. Dodatkowo planowane jest stworzenie punktu informacyjnego na poziomie całej Unii, który ma wspierać zharmonizowany system powiadamiania o zagrożeniach.
Harmonogram i kolejne kroki
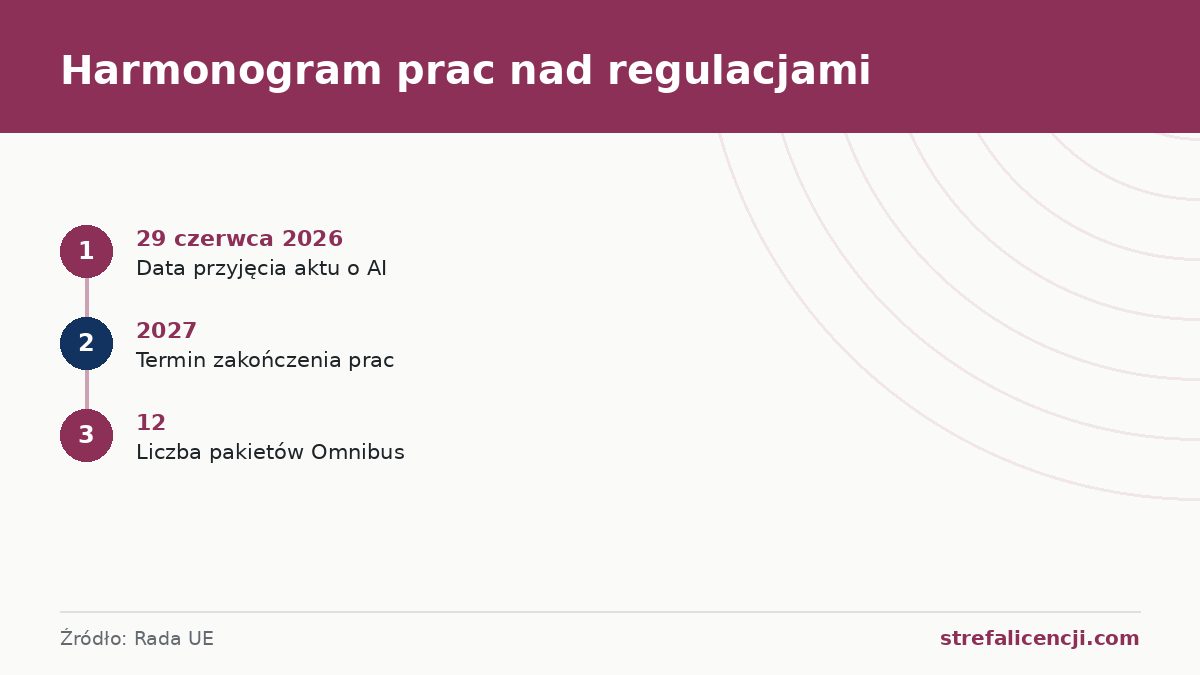
Prace nad pakietem Omnibus trwają od lutego 2025 roku, a plan działania „One Europe, One Market” podpisana 24 kwietnia 2026 roku zakłada zakończenie prac nad wszystkimi pakietami uproszczającymi do końca 2027 roku. Po uzgodnieniu stanowiska przez Radę, prezydencja Irlandii rozpocznie negocjacje z Parlamentem Europejskim w celu szybkiego osiągnięcia porozumienia.
Źródło: Rada Unii Europejskiej
Fot. Freepik