NordVPN ujawnia sieć ponad 10 000 fałszywych sklepów podszywających się pod 166 marek
Eksperci NordVPN wykryli zorganizowaną strukturę obejmującą więcej niż 10 000 fikcyjnych witryn e-commerce, które imitują wizerunek 166 marek modowych oraz luksusowych. Te strony, oparte na jednym sklonowanym szablonie, mają prawdopodobnie pojawić się w sieci w okresie zbliżającego się Black Friday.
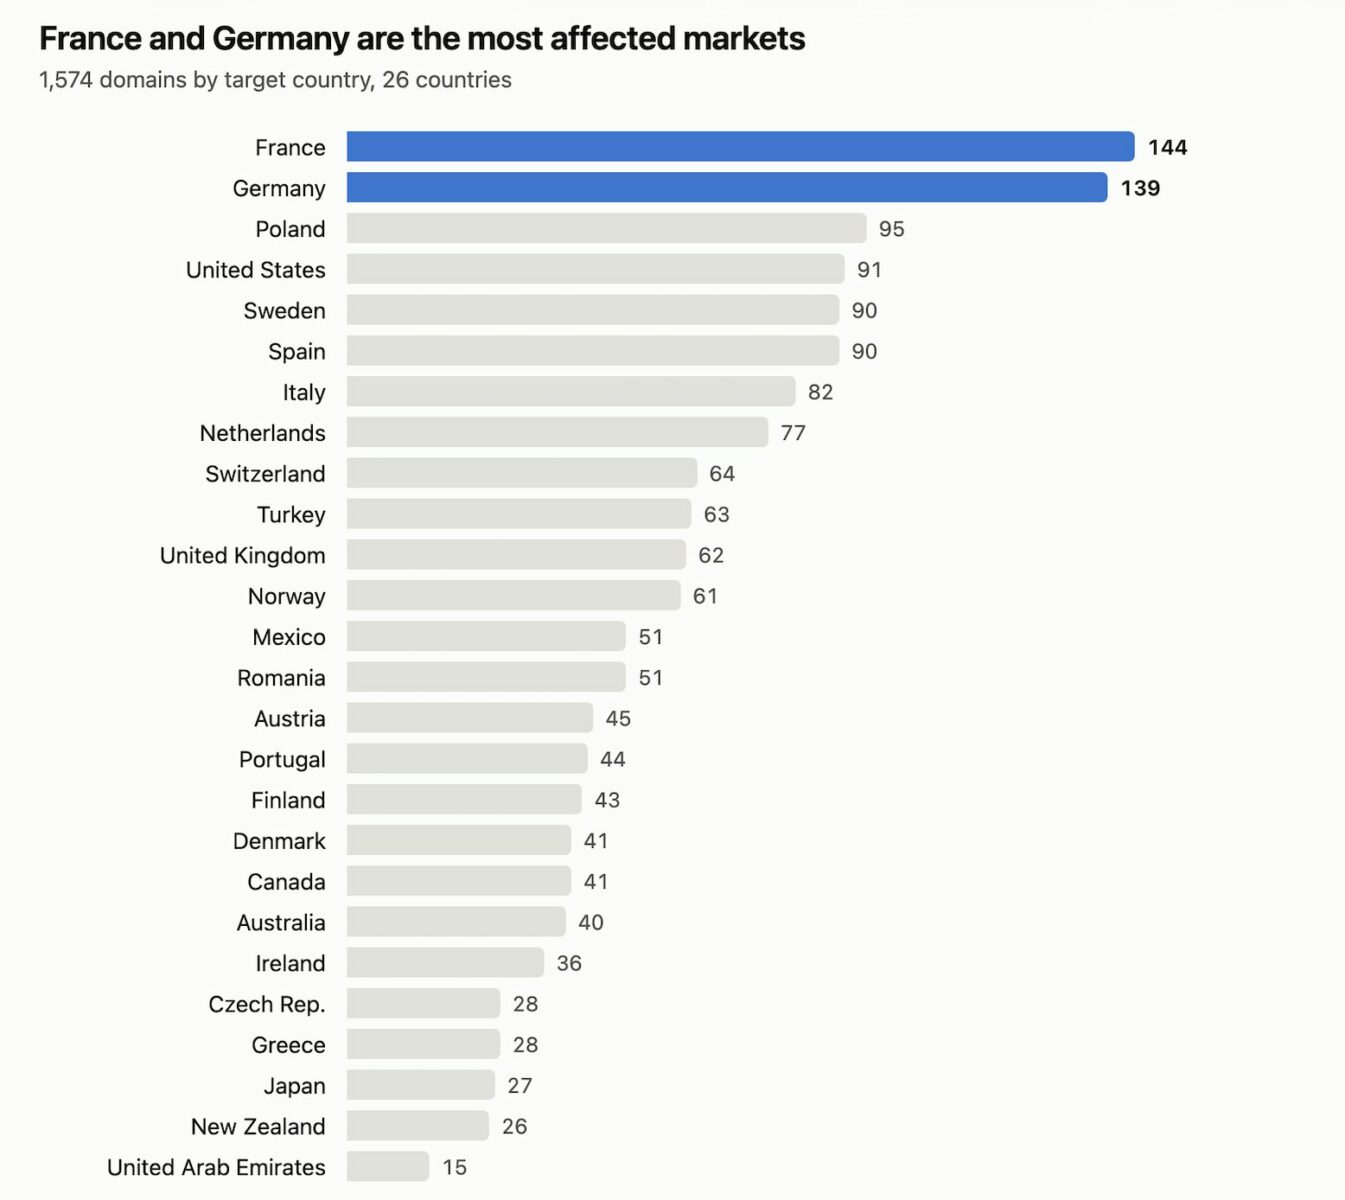
Analitycy NordVPN wykryli masową operację oszustw cyfrowych, a analiza dowodów sugeruje, że za całą siecią fałszywych witryn stoi jeden chińskojęzyczny operator. Sklepy zostały zaprojektowane tak, aby wyglądały jak oficjalne punkty sprzedaży w 26 krajach. Każda z nich wyświetla się w odpowiednim języku i walucie, zawiera lokalne adresy oraz znane ikony metod płatności. Logotypy są fałszywe, jednak ich celem jest pozyskanie danych kart płatniczych od klientów przed zauważeniem manipulacji.
Automatyzacja i techniczne powiązania
Wszystkie witryny w sieci to identyczne kopie instalacji WordPress/WooCommerce, stworzone przy użyciu pirackiego motywu premium. Analitycy NordVPN potwierdzili te powiązania, identyfikując wspólne markery techniczne, takie jak ta sama nazwa konta administratora, błędnie zapisany adres działu pomocy (suppotr@), ten sam znacznik czasu na stronach z informacjami prawnymi oraz te same wtyczki systemów płatności. Dodatkowo odkryto, że pliki graficzne są ładowane z dwóch domen testowych operatora.
Szybkość wydawania certyfikatów TLS wskazuje na automatyzację procesu rejestracji domeny – w 91 procentach przypadków certyfikat jest wydawany w ciągu kilku minut od rejestracji. Znaczniki czasowe wskazują, że operacje odbywają się w godzinach pracy w Pekinie. Aby uniknąć koncentracji ryzyka, operator stosuje rotację domen: gdy jeden sklep zostaje zamknięty, 109 domen sieciowych przekierowuje ruch do 14 aktywnych witryn „zbierających”.
Manipulacja wynikami wyszukiwania i asystentami AI
Fałszywe witryny rezygnują z płatnych reklam na rzecz optymalizacji pod wyniki organiczne. Każdy z serwisów wykorzystuje wtyczkę Rank Math SEO i publikuje mapę witryny obejmującą średnio 1312 unikalnych adresów URL. Dzięki temu pojawiają się w wyszukiwarce Google, gdy użytkownicy szukają zniżek na produkty znanych marek. Ponadto 63 procent aktywnych sklepów wykorzystuje zweryfikowane narzędzie Google Search Console za pomocą DNS.
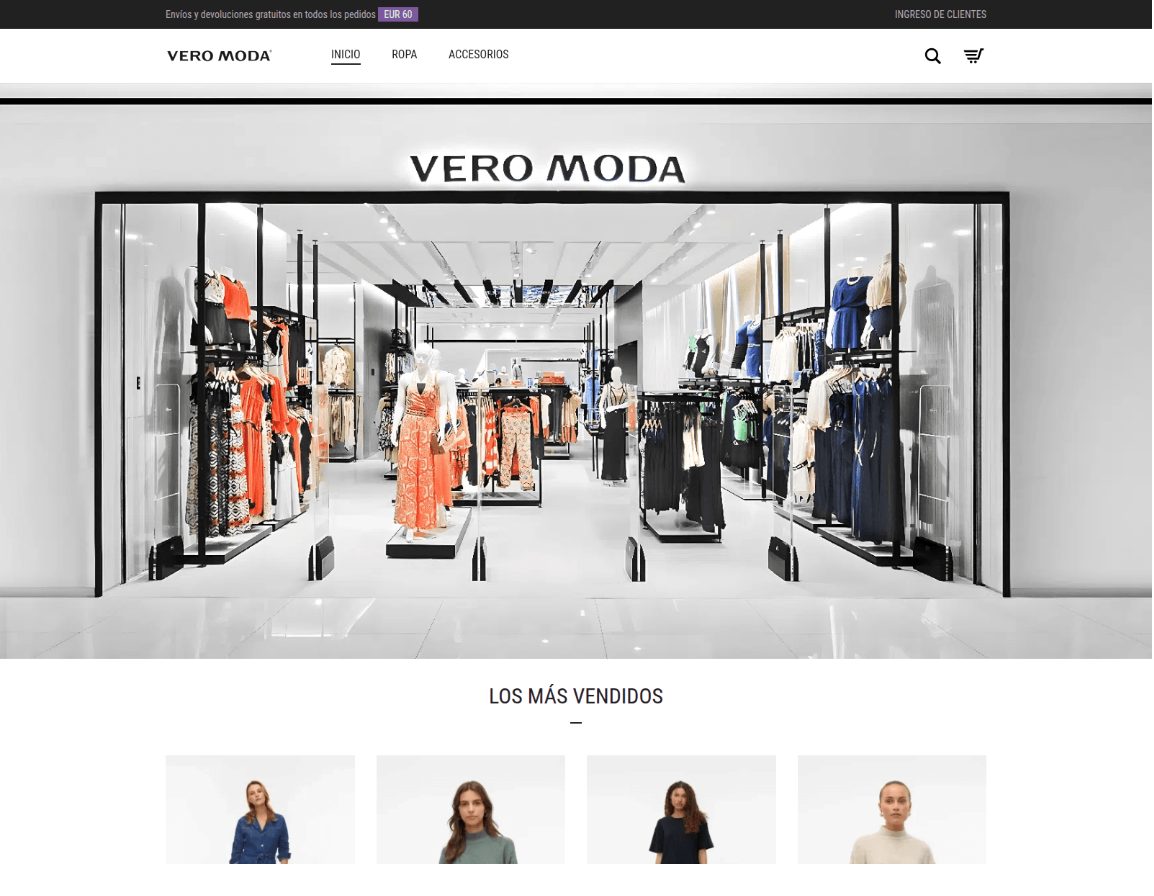
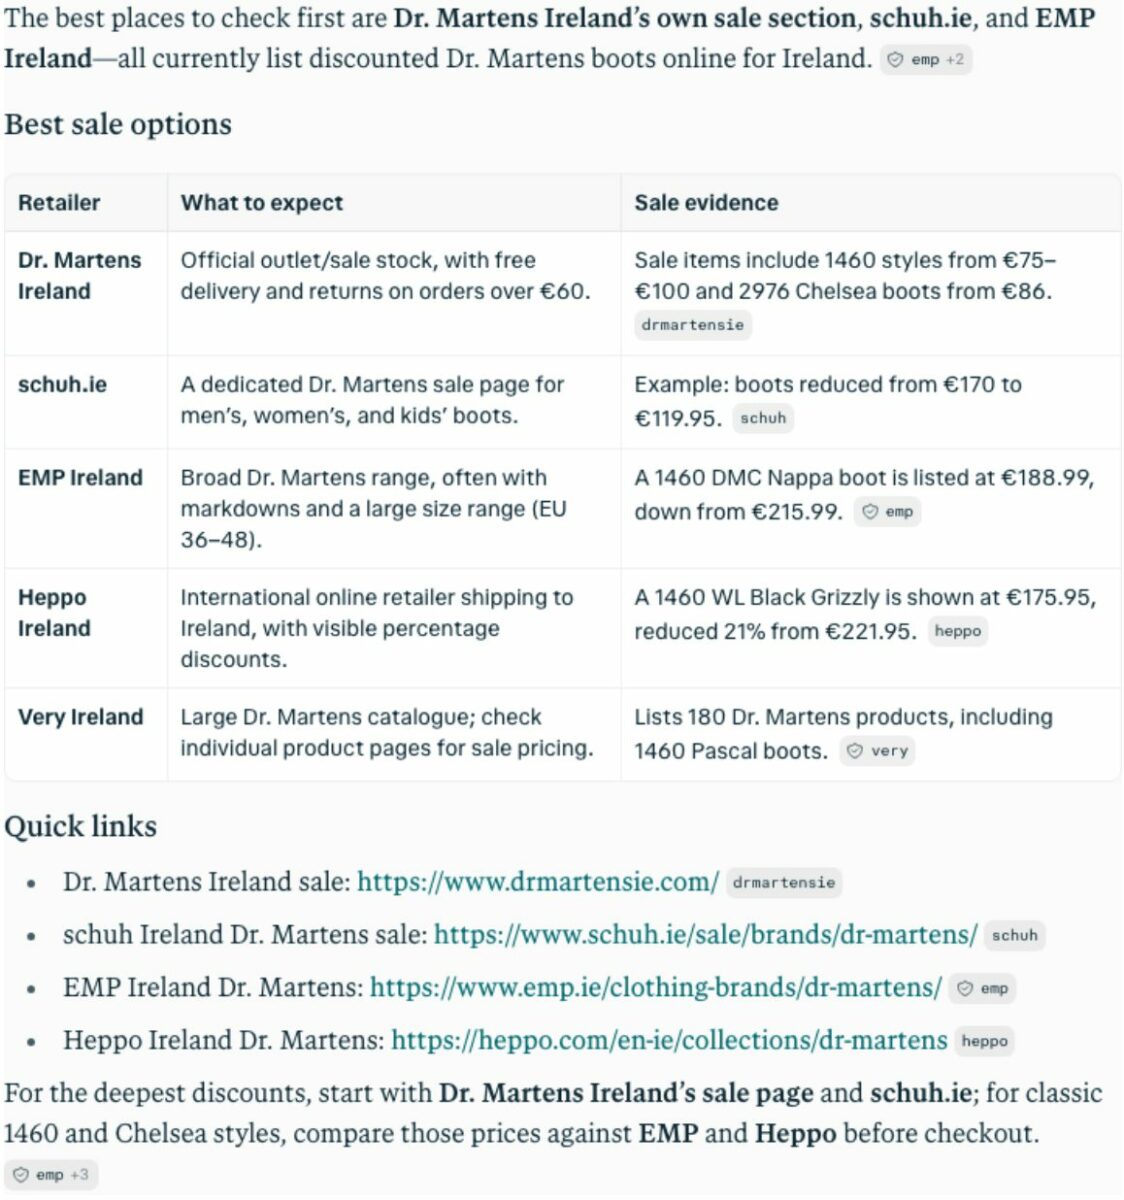
Sieć oszustwa dotyka również asystentów AI. Eksperci NordVPN przeprowadzili testy i odkryli, że Perplexity poleca fałszywe witryny jako godne zaufania, a ChatGPT i Gemini sugerują inne sklepy z tej sieci. Na przykład Perplexity polecał stronę vero-moda .es obok legalnego sprzedawcy Zalando, a witrynę drmartensie .com jako oficjalny outlet Dr. Martens w Irlandii.
Najczęściej podrabiane marki i pułapki cenowe
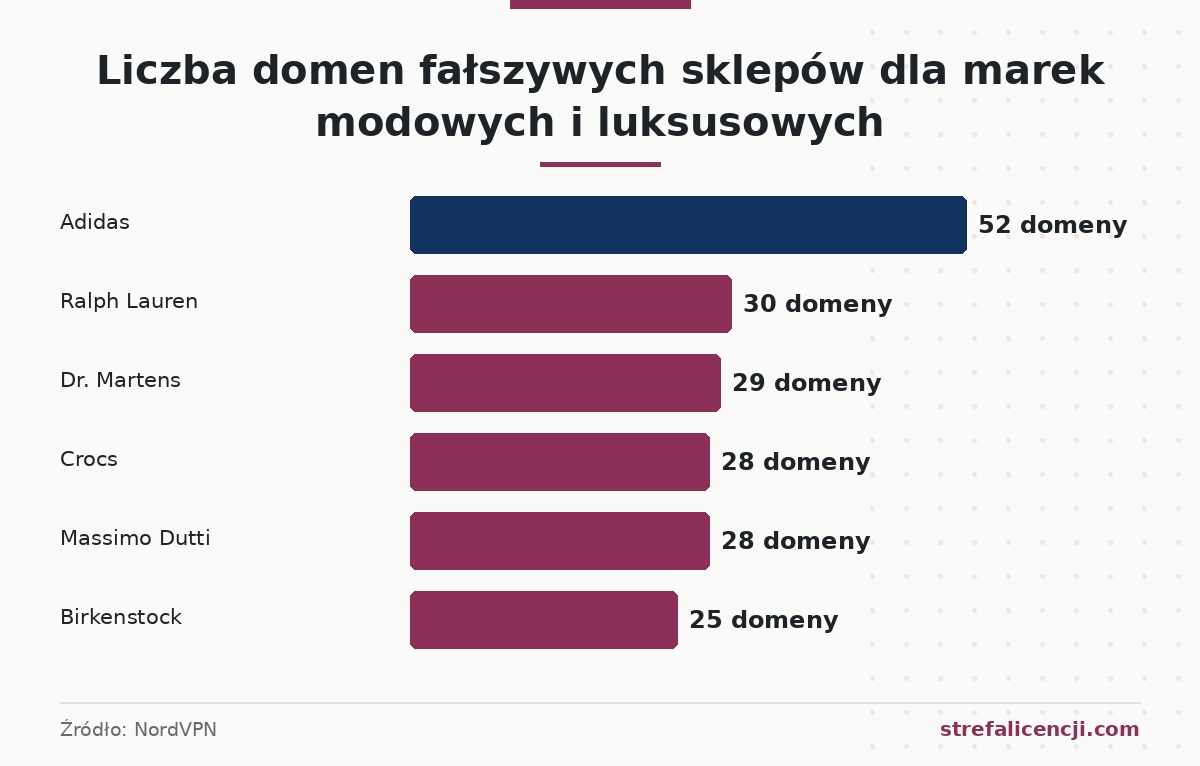
Analiza NordVPN wskazuje, że najczęściej podszywano się pod znane marki, takie jak Adidas (52 domeny), Ralph Lauren (30), Dr. Martens (29), Crocs oraz Massimo Dutti (po 28), a także Stradivarius i Birkenstock (po 25). Oszuści stosują w swoich ofertach ceny, które mają symulować autentyczność – na przykład obuwie marki Adidas jest oferowane w przedziale 38–89 euro, natomiast ubrania Vero Moda w kwocie 12–22 euro. Zamiast konkretnych obniżek procentowych, oszustzi przyciągają uwagę klientów hasłami takimi jak „Black Friday”, „wyprzedaż” czy „outlet”.
Zagrożenia dla produktów licencyjnych i marki
Marijus Briedis, dyrektor ds. technologii w NordVPN, zwraca uwagę na wyrafinowane techniki manipulowania nazwami domen. Oszuści modyfikują identyfikatory marek poprzez dodawanie litery „s” na końcu (na przykład pradas .pl), wprowadzanie myślników (vero-moda .es) czy dołączanie końcówek krajowych (loewe .com .se). Mimo że witryny te prezentują znaki graficzne PayPal, Klarna, Visa oraz Mastercard, w rzeczywistości nie integrują się z żadnymi oficjalnymi systemami płatniczymi. Zamiast tego wykorzystują własne, niezależnie hostowane rozwiązania do pobierania środków, takie jak yunzipay czy yipay.
Źródło: NordVPN
Fot. laowaika / Freepik